Bitget ハッキングの発生を受け、暗号資産市場で資産防衛と長期的なFIREを目指す個人投資家にとって背筋が凍るようなニュースが飛び込んできました。フィッシュです。日頃は会社員として働きながら、FIREを目指してマクロ経済や暗号資産のチャートを監視している個人投資家です。
世界的な大手暗号資産取引所であるBitgetにおいて、大規模な不正流出インシデントが発生しました。被害規模は当初の観測を上回り、約3.5億ドル、日本円にして約500億円規模に達しています。
今回の事態は、単なる一取引所のトラブルにとどまりません。流出した手口を詳細に見ていくと、従来の秘密鍵盗難とは一線を画す巧妙な手口が浮き彫りになってきました。
この記事では、現在判明しているBitget ハッキングの全容と攻撃手法、取引所が設けている資産保護策の実態、そして私たち個人投資家がこの事態から何を学び、どのように資産を守るべきかを客観的に掘り下げます。
## 何が起きたのか:3.5億ドル不正流出のタイムライン
2026年9月24日協定世界時18時31分、Bitgetの監視システムがホットウォレットおよびウォームウォレットからの不正な資金移動を検知しました。
オンチェーン分析者たちがいち早く異常を察知した時点では、約1億7000万ドルから1億9000万ドル相当の資産が新規アドレスへ送金されたと報告されていました。流出対象にはイーサリアム、USDT、USDC、アバランチ、BNB、さらには金担保型トークンであるXAUTやリップルなど、多岐にわたるチェーンと銘柄が含まれていました。
攻撃者は奪った資金を単一のアドレスに集約し、凍結リスクのあるステーブルコインを即座に分散型取引所でイーサリアムへスワップして資金洗浄を図っています。
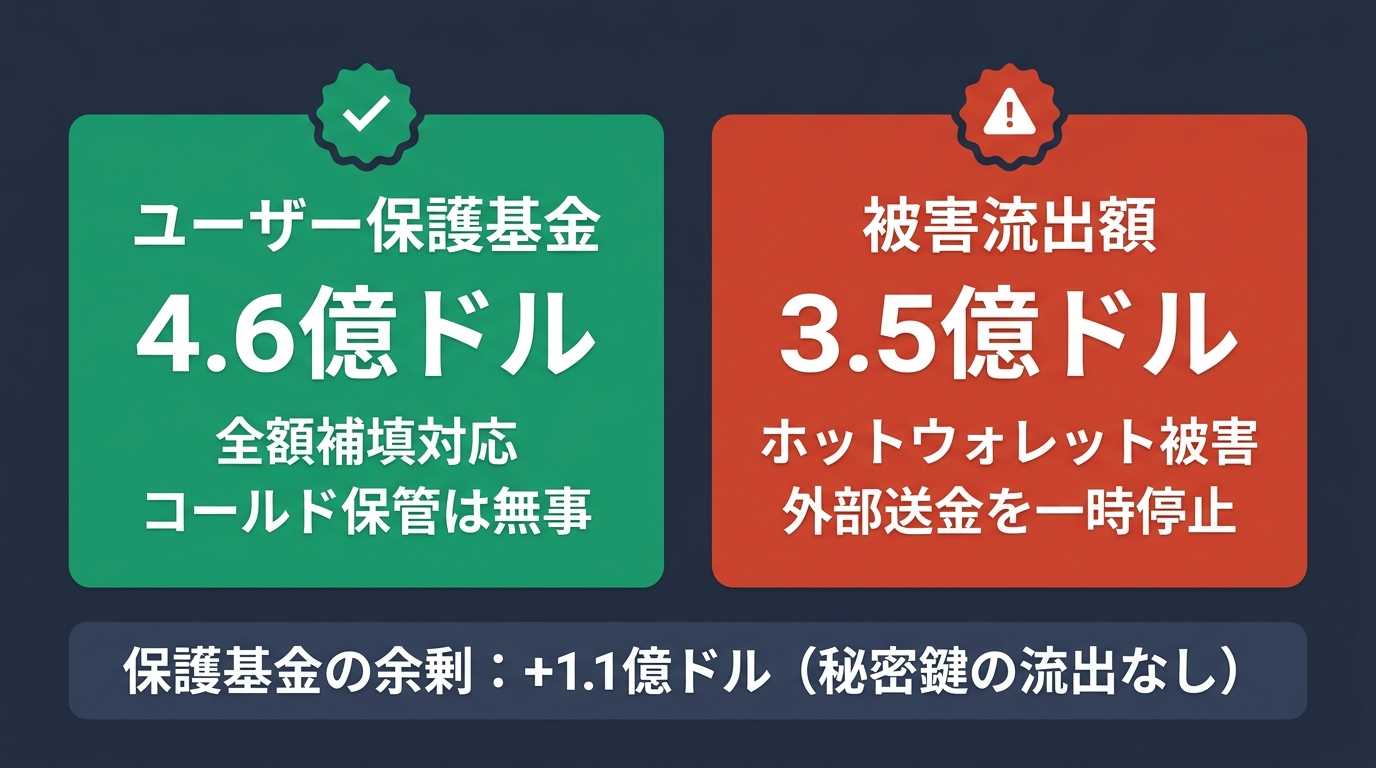
その後、Bitgetの内部会計精査によって、最終的な影響額は約3億5160万ドルに達することが公式に発表されました。
取引所側は即座に緊急対応プロトコルを発動し、送金先アドレスのブラックリスト登録、法執行機関やブロックチェーンセキュリティ企業への通報、そして安全確保を理由とする資金引き出し機能の一時停止措置を講じました。現物や先物の取引および入金機能は維持されており、ユーザーアカウントの残高表示データそのものが改ざんされたわけではないと発表されています。
## なぜ突破されたのか:秘密鍵漏洩を否定した「偽装署名」の深層
今回のインシデントで最も注目すべき点は、攻撃手法の特殊性にあります。CEOのGracy Chen氏による初期調査の報告から、極めて警戒すべき技術的背景が明らかになりました。
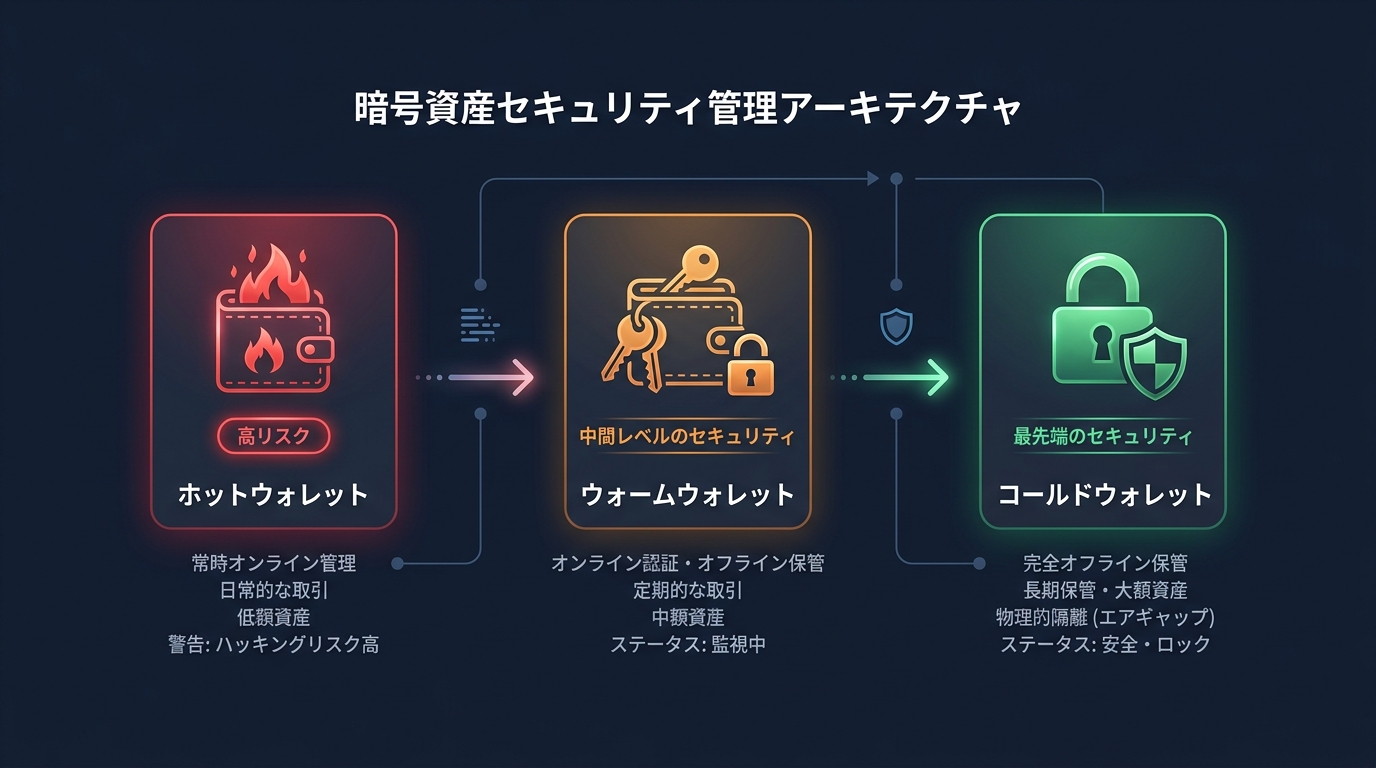
### 判明している攻撃メカニズムの核心
Bitgetの調査によると、最も致命的とされる「秘密鍵自体の流出」は明確に否定されています。秘密鍵が盗まれた場合、コールドウォレットを含めた全資産が瞬時に無力化されますが、今回はオフラインで保管されているコールドウォレットは無傷でした。
では、攻撃者はどのようにして数百億円もの送金を成立させたのでしょうか。
初期調査では、ウォレット管理インフラに関わる重要なバックエンドシステムが侵害された可能性が指摘されています。サードパーティ製ツールやサプライチェーン経由でシステムへ侵入した攻撃者は、送金リクエストのデータを偽装しました。
その結果、システム内部の正規の承認フローや署名プロセスを正常な処理と誤認させ、正規の認証ルートを経由させて資金を外部へ引き出すことに成功したと見られています。
個々の一般ユーザーのアカウントから引き出し申請が偽造されたわけではなく、取引所内部の資金転送パイプラインそのものがハイジャックされた形です。内部関係者の関与の可能性は現時点で低いとされており、アクセス元IPの分析からは、過去に大手取引所Bybitなどを狙った北朝鮮系サイバー犯罪集団ラザルスと類似したVPNパターンが観測されています。
秘密鍵を頑丈に守っていても、署名を要求する上位のバックエンドシステムが乗っ取られれば不正送金を防げないという、中央集権型取引所が抱える構造的な急所を突いた犯行と言えます。
## ユーザー資産の安全性:安心材料と警戒すべきリスク要因
現在Bitgetを利用している投資家、あるいは暗号資産を取引所に預けている投資家が最も気にするべきは、「自分の資金は本当に返ってくるのか」という点です。
感情的な不安に流されず、客観的な事実を整理してみましょう。
### 一定の安心材料となる要素
1. **ユーザー保護基金による全額補填の表明**:
Bitgetは事件発生時点で4億6400万ドル規模の「ユーザー保護基金」を保有していると公表しており、今回の損失額約3.5億ドルはこの基金によって全額カバーされると明言しています。
2. **コールドウォレットの保全**:
預かり資産の大半を占める完全オフラインのコールドウォレットは隔離されており、被害はホットおよびウォームウォレットの範囲で食い止められました。
3. **不正な資金移転の封じ込め完了**:
侵入経路の遮断と送金パイプラインの停止により、二次被害となる追加流出は抑え込まれています。
4. **経営陣の迅速な情報開示**:
CEOによる生配信での質疑応答や、数時間おきの状況アップデートが行われており、初期対応の透明性は保たれています。
### 依然として警戒すべき懸念材料
一方で、手放しで楽観視できない要素も残されています。
第一に、外部への送金・引き出し再開の正確なスケジュールが未確定である点です。取引所側は数週間も待たせることはなく数時間から数日中には再開したいとしていますが、システムの安全検証が終わるまでは資産を自由に動かせない拘束状態が続きます。
第二に、ユーザー保護基金の即時換金性です。基金の総額が3.5億ドルを上回っていても、その資産の内訳がどのような流動性資産で構成されているか、第三者機関によるリアルタイム監査の検証が待たれるところです。
第三に、業界全体で相次ぐ中央集権型取引所のバックエンド攻撃です。過去の大規模流出事件を見ても、ホットウォレットと承認システムの脆弱性は常に狙われ続けています。どれほど大手の取引所であっても、カウンターパーティリスクはゼロにはならないという厳しい現実を突きつけています。
## 個人投資家が直ちに取るべき「3つの自己防衛アクション」
今回の事件を対岸の火事として眺めるのではなく、私たち自身のリスク管理を見直す契機にしなければなりません。生き残りを最優先とする個人投資家が実践すべきアクションをまとめました。
### 1. 公式発表以外の情報に惑わされない(便乗フィッシングの回避)
大規模なハッキング事件の直後には、必ずと言っていいほど取引所の公式を装ったフィッシング詐欺が急増します。
「資金引き出し再開のための本人確認」「補填金の受け取り申請」といった文面で偽サイトへ誘導し、ウォレットを接続させて残存資産を根こそぎ奪う手口です。公式Xアカウントやアプリ内の公式アナウンス以外のリンクは絶対にクリックしてはいけません。
### 2. 取引所には「当面動かすトレード資金」だけを置く
中央集権型取引所は、暗号資産を売買するための場所であり、安全に長期保管するための銀行ではありません。
取引所に資産を預けている状態は、暗号資産本来の強みである「自己主権」を手放し、第三者の信用に依存している状態です。現物取引やデリバティブ取引に使う余力資金だけを口座に残し、中長期で保有する資産は速やかに個人の管理下へ移す運用ルールを徹底しましょう。
### 3. セルフカストディ環境を構築する
資産防衛の最終防衛ラインは、自分で秘密鍵を管理するセルフカストディです。
ハードウェアウォレットの導入や、信頼できるマルチシグ体制を整えることで、取引所の経営破綻やバックエンド侵害といったカウンターパーティリスクから完全に切り離された安全地帯を確保できます。少額の手数料を惜しんで取引所に全財産を放置するリスクの大きさを、今回の事件は改めて教えてくれています。
## よくある質問(FAQ)
**Q: Bitgetに預けている資金は全額戻ってきますか?**
A: 取引所の公式発表では、4.6億ドル規模のユーザー保護基金により損失は全額補填され、ユーザー残高への影響はないとされています。ただし、資金移動の完全再開にはシステム点検に伴うタイムラグが発生する見込みです。
**Q: 今回のハッキングで秘密鍵は漏洩したのですか?**
A: 秘密鍵の漏洩は明確に否定されています。ウォレットインフラのバックエンドシステムが侵害され、正規の承認プロセスを装った不正送金データが実行されたことが原因と報告されています。
**Q: いま個人投資家がすぐにできる対策は何ですか?**
A: 再開を装ったフィッシング詐欺に警戒し、公式発表のみを追跡することです。送金が再開され次第、長期保有分の資金はハードウェアウォレットなどのセルフカストディ環境へ移管することを強く推奨します。
## 取引所の話、少しだけ
暗号資産投資を始めるなら、コインチェック(Coincheck)が使いやすいです。
500円という少額から、スマホアプリで手軽にビットコインなどの積立や取引を始められます。
まずは無理のない小さな余剰資金から体験してみるのがおすすめです。
また、短期的な相場変動に一喜一憂するだけでなく、家族を守るための長期的な資産形成の土台作りも大切です。
僕自身のNISAや資産形成に対する考え方はこちらで詳しく書いています。
👉 [【30代必読】家族の未来を守るNISA戦略(僕が投資を始めた理由)](https://encryptedfish.blog/?p=2224)
—
どれほど市場が盛り上がり、ビットコインが高値を更新しようとも、足元のセキュリティが崩れてしまえば投資ゲームは一瞬で終わってしまいます。
利益を追う前に、まずは生き残ること。冷徹にリスクと向き合いながら、守りを固めていきましょう。
また次回の相場でお会いしましょう。フィッシュでした。🐟
> ※本記事は情報提供を目的としており、特定の暗号資産や投資商品の売買を推奨するものではありません。暗号資産取引には高い価格変動リスクが伴います。最終的な投資判断はご自身の責任で行ってください。